
 EN
 IT
APPROFONDIMENTO / portop
GO · LINUX · DEVELOPER TOOLSDa una porta aperta al processo che la usa.
Uno strumento pratico per capire quali servizi girano su una macchina, senza incrociare manualmente l’output di più comandi.
01 / Il problema
Il numero di una porta raramente basta a diagnosticare un conflitto. Servono il processo che la occupa e il servizio o container a cui appartiene.
02 / Il mio contributo
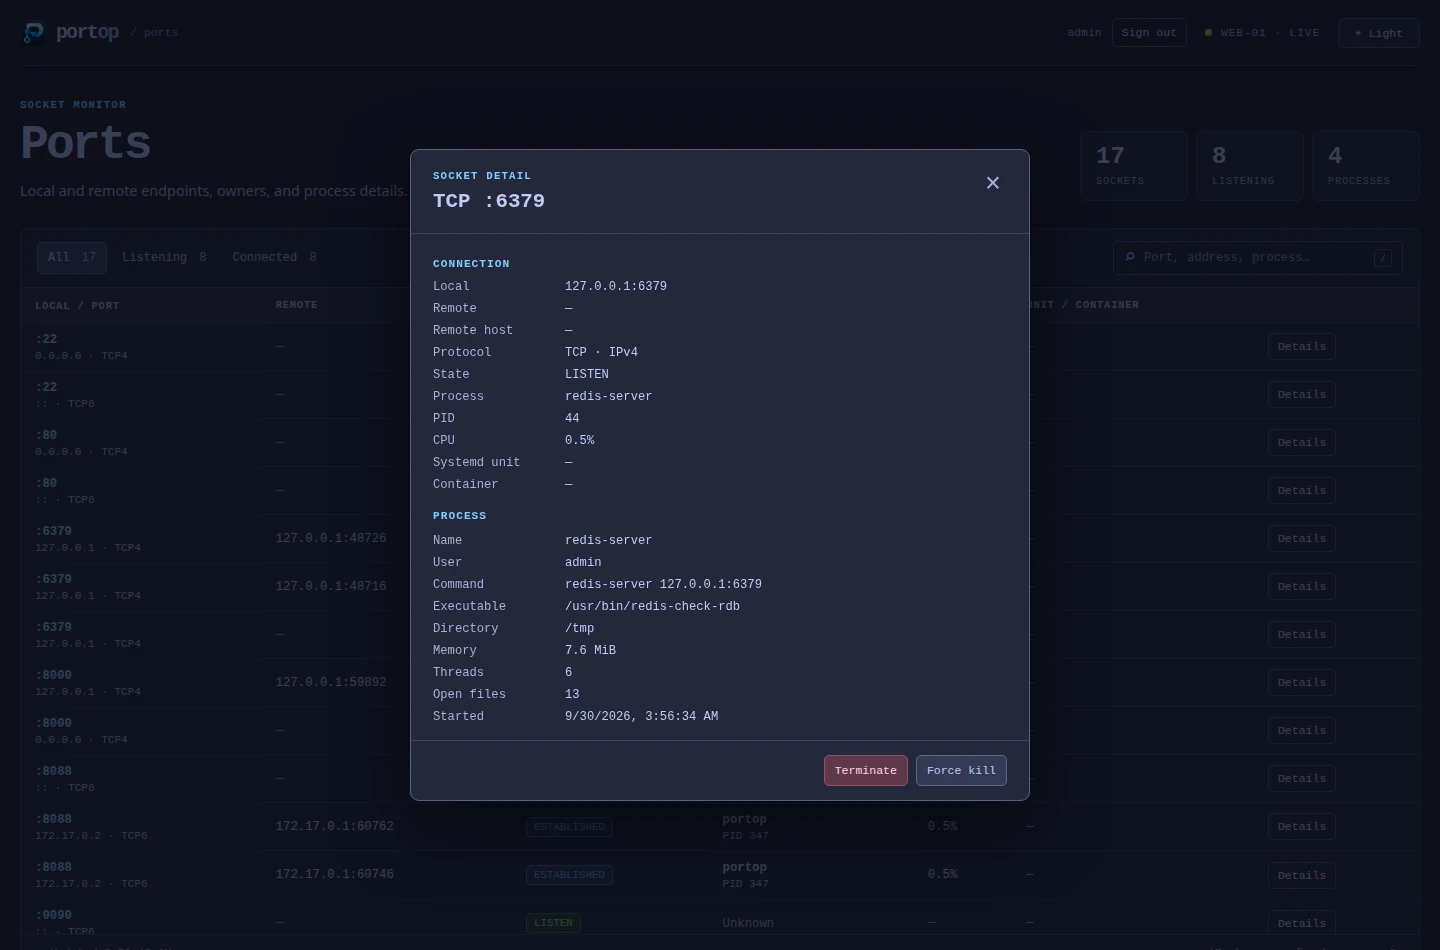
Ho sviluppato portop per collegare i socket ai processi, ai servizi e ai container, rendendo questi dati accessibili da terminale, dashboard web e Cockpit.
03 / L’approccio
Su Linux, portop legge le tabelle dei socket in /proc/net, associa gli inode ai file descriptor dei processi e usa i percorsi dei cgroups per identificare unit systemd e container Docker.
04 / Scelte ingegneristiche
Scelte ingegneristiche
Usare i dati del sistema operativo
Leggere /proc e cgroups evita dipendenze da D-Bus e Docker SDK. I nomi dei container possono essere recuperati tramite chiamate in sola lettura all’API Docker.
Adattarsi a flussi di lavoro diversi
L’interfaccia da terminale permette l’ispezione interattiva; gli snapshot JSON rendono i dati utilizzabili negli script. Dashboard web e integrazione Cockpit offrono altre modalità di consultazione.
Rendere esplicito il rilevamento delle variazioni
Si salva una baseline delle porte in ascolto e la si confronta in seguito. Un codice di uscita diverso da zero permette a cron o ai timer systemd di segnalare automaticamente le variazioni.
05 / Compromessi e vincoli
L’uso di procfs riduce le dipendenze di integrazione e permette di leggere i dati del sistema operativo, ma lega questa modalità di raccolta a Linux e al suo modello di permessi.
06 / Cosa offre
Cosa offre
- Porte, processi, servizi e container in un’unica vista.
- Confronto con una baseline e output JSON per l’automazione.
- Release pacchettizzate e installer con verifica dei checksum.
La visibilità dipende dai permessi sui processi. Quelli di altri utenti possono richiedere privilegi elevati; i dettagli di servizi e container dipendono dai metadati accessibili.